15 liens privés
Comme Android tue de manière agressive les applications en arrière-plan, le seul moyen pour une application de recevoir un évènement extérieur de manière fiable est de passer par les services de notification de Google (GCM ou FCM)... et donc les serveurs de Google : Les services GooglePlay "réveillent" alors l'application et lui donnent la notification.
C'est donc crucial pour - par exemple - les applications de messagerie qui ne peuvent pas fonctionner de manière fiable sans.
Apple fait à peu près la même chose sur sa plateforme.Et le souci est là : Toutes les notifications de diverses applications passent par les serveurs des GAFAM. C'est donc un cauchemar pour la vie privée : https://blog.davidlibeau.fr/push-notifications-are-a-privacy-nightmare/
Et il se trouve que, visiblement, les gouvernements (surtout américain) sont trop contents de pouvoir aller fourrer leur nez dans les données de notification pour la surveillance : il suffit d'aller toquer chez Google ou Apple pour avoir les données.
(PS: Signal se protège contre cela avec une astuce simple (que toutes les applis devraient mettre en œuvre): Signal est "réveillé" par un message de notification, mais ce message ne contient rien. Signal va alors chercher lui-même les données chiffrées sur ses propres serveurs. Ainsi les serveurs de Google ne transportent rien à part une notification vide à destination d'un appareil (ce qui ne révèle rien d'autre que : l'utilisateur va peut-être réceptionner un message))
Encore une fois, on (les utilisateurs ET développeurs) accordent encore bien trop de pouvoir aux GAFAM sur l'autel de la simplicité.
C'est aussi confirmé par Apple : https://www.macrumors.com/2023/12/06/apple-governments-surveil-push-notifications/

Un bloqueur d'appels indésirables sur Android
À l'aide d'un Flipper Zero, il est possible d'inonder de notifications les appareils sous Android, Windows et iOS, grâce au Bluetooth Low Energy (BLE). Un développeur vient de reproduire cette attaque à l'aide d'une application Android.
PhoneSploit Pro est un outil tout-en-un écrit en Python.
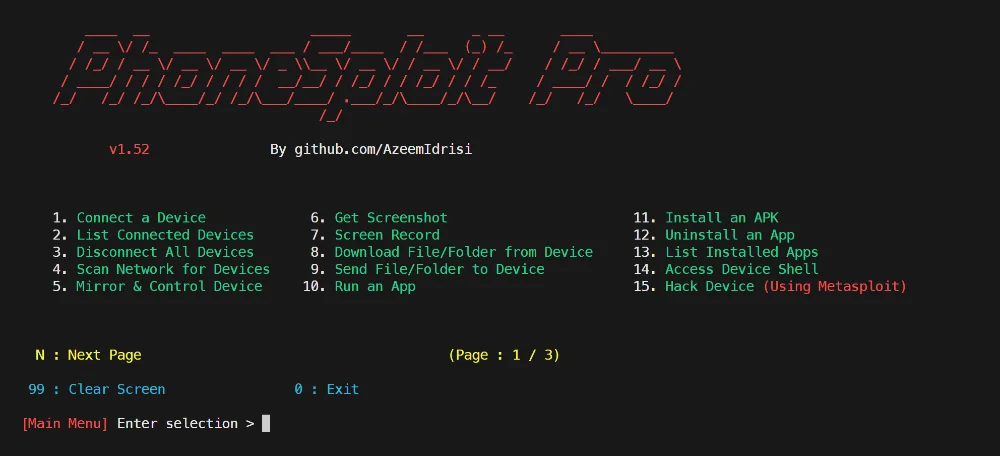
Quelques-unes des fonctionnalités de PhoneSploit Pro :
- Copier toutes les photos de la caméra sur l’ordinateur.
- Envoyer des SMS via le périphérique cible.
- Déverrouiller et verrouiller le périphérique avec une facilité déconcertante.
- Extraire tous les SMS, contacts et journaux d’appels du périphérique vers l’ordinateur.
- Obtenir des informations sur le périphérique et la batterie.
- Et obtenir une image de tout ce qui se passe à l’écran ou contrôler le périphérique cible.
NetGuard est un pare-feu gratuit et open source pour Android qui ne nécessite pas d’être root. Cette appli m’a intrigué car elle promettait de réduire l’utilisation de données, d’économiser la batterie et d’améliorer la confidentialité sur mon smartphone Android. J’ai donc décidé de passer tout ça en revue.
#Android ⚠️ #ATTENTION Si vous utilisez AuroraStore:
Il semblerait que Google fasse la chasse aux magasins alternatifs et supprime des comptes Google s'ils sont utilisés avec Aurora Store.
Si vous utilisez le compte anonyme par défaut vous ne craigniez rien (à part que ça ne marche plus), mais si vous avez entré votre compte Google, vous risquez de le perdre.
Pour échanger les fichiers via le wifi, entre smartphones.
Quelques serveurs DOH/DOT européens à utiliser dans Firefox (DOH) ou Android (DOT)
Magisk permet de rooter un téléphone, mais d'une manière particulière : C'est une sorte de bootloader qui se charge avant Android, et sans toucher à la partition Android.
Avec DroidKit, FindMyPhone ou pour Android < v4.4

Intéressant
Si vous voulez acheter une imprimante évitant un maximum de problèmes sous Linux, prenez une imprimante certifiée "MOPRIA". Elles fonctionnent très bien sous Linux et même Android.

Vous installez ntfy sur Android (F-Droid) ou iOS et une fois que c’est fait, vous choisissez un « topic » qui est un genre de clé. Cette clé est publique donc créez quelque chose de random et assez long pour que personne ne puisse la deviner. Autrement, quelqu’un pourra s’amuser à vous envoyer des notifications. Pour l’exemple, je vais choisir « korben1234 »
Ensuite, il y a plus qu’à balancer la notification via Curl comme ceci :
curl -d "Sauvegarde terminée !! 😀" ntfy.sh/korben1234En Python, ça donnerait ça :
requests.post("https://ntfy.sh/korben1234",
data="Sauvegarde terminée !! 😀".encode(encoding='utf-8'))
En JavaScript :
fetch('https://ntfy.sh/korben1234', {
method: 'POST', // PUT works too
body: 'Sauvegarde terminée !! 😀'
})
C’est aussi simple que ça, avec un simple POST HTTP, vous pouvez recevoir ces petites alertes bien pratiques.
Vous pouvez personnaliser les entêtes du message, mettre une icône, joindre une image, mettre un titre et bien d’autres choses.
C’est le genre de petit service qui n’a l’air de rien, mais qui fait des miracles et sait rapidement se rendre indispensable. Ce qui est cool avec ntfy, c’est que vous pouvez l’héberger vous-même puisque le projet est open source. Ainsi, vous pouvez déployer un serveur ntfy sur votre machine et tout gérer vous-même en conservant bien sûr les applications réalisées par les développeurs du projet.
C’est gratuit et il n’y a même pas besoin de se créer un compte.